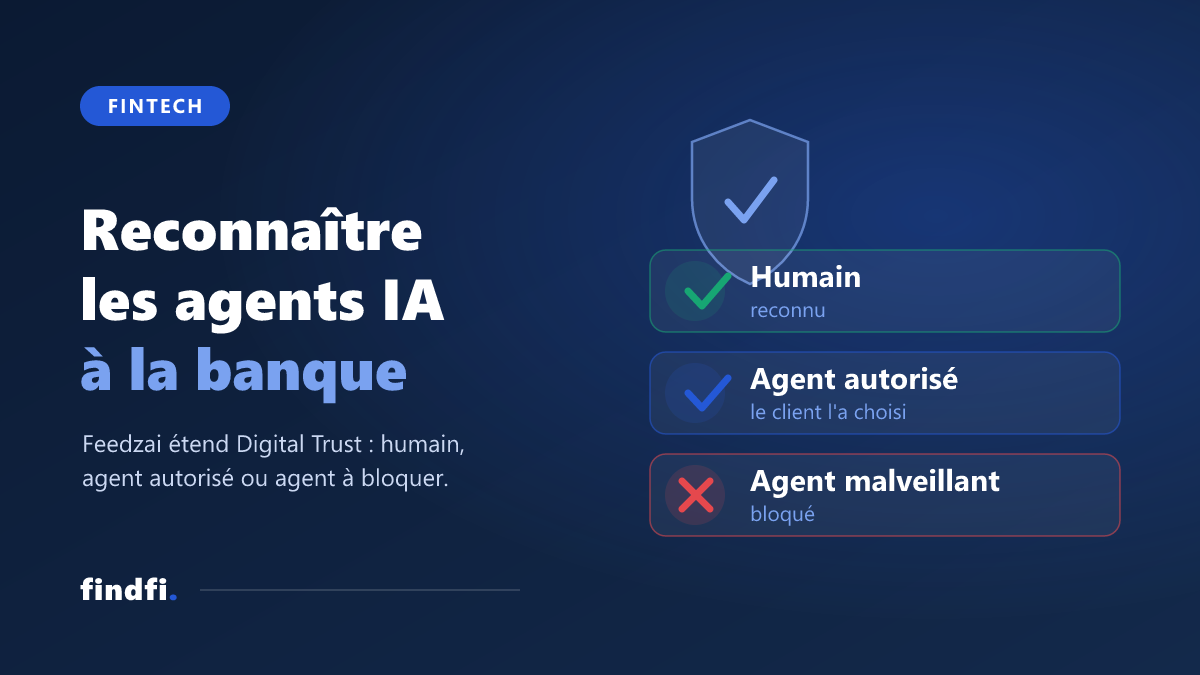
Feedzai adapte l'authentification bancaire à l'arrivée des agents IA. Les banques ne distingueront plus seulement un client d'un fraudeur, mais trois cas : l'humain, l'agent autorisé et l'agent malveillant.
Feedzai annonce aujourd'hui une extension de sa solution Digital Trust pour adapter l'authentification bancaire à l'arrivée des agents IA. Concrètement, les banques pourront repérer les agents qui accèdent aux comptes de leurs clients, faire confiance à ceux que le client a autorisés et bloquer les autres.
Jusqu'ici, une banque distinguait un client d'un fraudeur. Elle devra désormais distinguer trois cas : l'humain, l'agent autorisé et l'agent malveillant.
Pourquoi on en parle
Parce que le problème n'est pas de bloquer les agents, c'est de les reconnaître. Un agent personnel et un agent malveillant peuvent se ressembler fortement, avec des identifiants valides et des gestes rapides dans les deux cas.
Les banques doivent pouvoir bloquer les agents indésirables tout en faisant confiance à ceux que leurs clients choisissent d'utiliser.
C'est ainsi que Pedro Barata, Chief Product Officer de Feedzai, résume l'idée. Et une connexion réussie ne prouve plus rien : les criminels passent par des appareils compromis, des procédures de récupération de compte ou de l'ingénierie sociale, sans rien forcer du tout.
Ce que Feedzai ajoute concrètement
La nouveauté repose sur trois briques.
- Une reconnaissance persistante des appareils, qui repère les activités récurrentes dans le temps.
- Un score de risque nourri par la vision réseau de Feedzai et ses renseignements partagés, donc des signaux qu'une banque seule ne verrait pas.
- Une liaison cryptographique entre le client, son appareil et sa banque, qui permet de savoir pour le compte de qui un agent agit.
Feedzai identifie les agents en croisant ce qu'ils déclarent sur eux-mêmes, l'empreinte de l'appareil et les comportements qui trahissent une activité automatisée. Une fois l'agent reconnu, la banque peut s'appuyer sur la relation déjà établie entre l'utilisateur et son agent, sans redemander d'authentification quand sa politique le permet. Elle garde la main sur ce que l'agent peut faire et sur le consentement du client.
L'autre nouveauté : moins de SMS
L'extension ne sert pas qu'aux agents. Elle renforce aussi l'authentification des humains en s'appuyant moins sur les codes à usage unique.
Grâce à la liaison cryptographique, l'appareil de confiance devient le facteur de possession à la place du SMS. L'outil protège aussi les passkeys contre les attaques de contournement, en vérifiant la présence d'un appareil enregistré et en cherchant des signes de compromission ou d'ingénierie sociale. Cette protection couvre la connexion, la récupération de compte, l'enregistrement d'un nouvel appareil et l'authentification par centre d'appels quand elle est liée à une session numérique.
Le chiffre qui complète le tableau
Gartner rappelle que 95 % des banques utilisent l'authentification multifacteur, et que le code SMS reste la méthode la plus citée par leurs clients. Or le SIM swapping, le phishing et l'ingénierie sociale contournent justement ces codes. Vatsal Sharma, analyste chez Gartner, parle d'un faux sentiment de sécurité.
Les résultats annoncés par Feedzai :
- 44 % de fraude supplémentaire détectée grâce aux signaux partagés, dans les 0,1 % de sessions les plus risquées, sans hausse des faux positifs.
- Environ 6 000 demandes d'authentification superflues en moins par million de connexions, face aux technologies concurrentes.
- 41 % de codes SMS en moins, donc des coûts d'authentification en baisse.
Ces chiffres viennent de Feedzai elle-même. Ils donnent un ordre de grandeur, pas un audit indépendant.
Traduction pour nous
Deux choses à retenir. D'abord, la finance va devoir gérer des « clients » sans visage, et la confiance se déplace de la personne vers l'appareil et la délégation. Ensuite, le gain est aussi très concret pour les banques, avec moins d'étapes inutiles pour le client et moins de SMS facturés. C'est rare qu'un sujet de sécurité promette en même temps de réduire des coûts.
Le contexte reste tendu : nous rappelions récemment que les banques se surnotent face à la fraude dopée à l'IA, avec un écart net entre ce qu'elles pensent savoir faire et ce qu'elles ont vraiment en place.
Feedzai annonce vouloir étendre ses capacités de détection des agents IA dans les prochains mois. On suivra ça de près. Plus d'informations sur la page Digital Trust de Feedzai.
Questions fréquentes
Que change Feedzai Digital Trust pour les banques ?
La banque ne distingue plus seulement un client d'un fraudeur. Elle doit reconnaître trois cas : l'humain, l'agent IA autorisé par le client et l'agent malveillant, puis traiter chacun différemment.
Comment Feedzai reconnaît-il un agent IA ?
En croisant ce que l'agent déclare sur lui-même, l'empreinte de l'appareil, les comportements qui trahissent une activité automatisée et une liaison cryptographique entre le client, son appareil et sa banque.
En quoi cela réduit-il les SMS d'authentification ?
L'appareil de confiance devient le facteur de possession à la place du code SMS. Feedzai annonce jusqu'à 41 % de codes SMS en moins, donc des coûts d'authentification en baisse.


